El puerto de Santos refuerza su seguridad tras un ciberataque y mantiene operativas sus actividades
La Autoridad Portuaria de Santos (APS) ha reforzado la seguridad en el puerto brasileño tras el ciberataque sufrido a comienzos de noviembre de 2026.
En su última comunicación oficial, fechada el 19 de noviembre, la APS señaló que el dispositivo se intensificó después de que la Comisión Estatal de Seguridad Pública en Puertos, Terminales y Vías Navegables de São Paulo (Cesportos/SP) elevara el nivel de protección portuaria el 8 de noviembre.
Hasta ese momento, la autoridad portuaria afirmaba que no se había registrado ningún incidente de seguridad pública vinculado al ataque.
La respuesta institucional ha combinado el refuerzo físico de los accesos con medidas operativas para sostener la actividad diaria mientras se recuperaban los sistemas afectados.
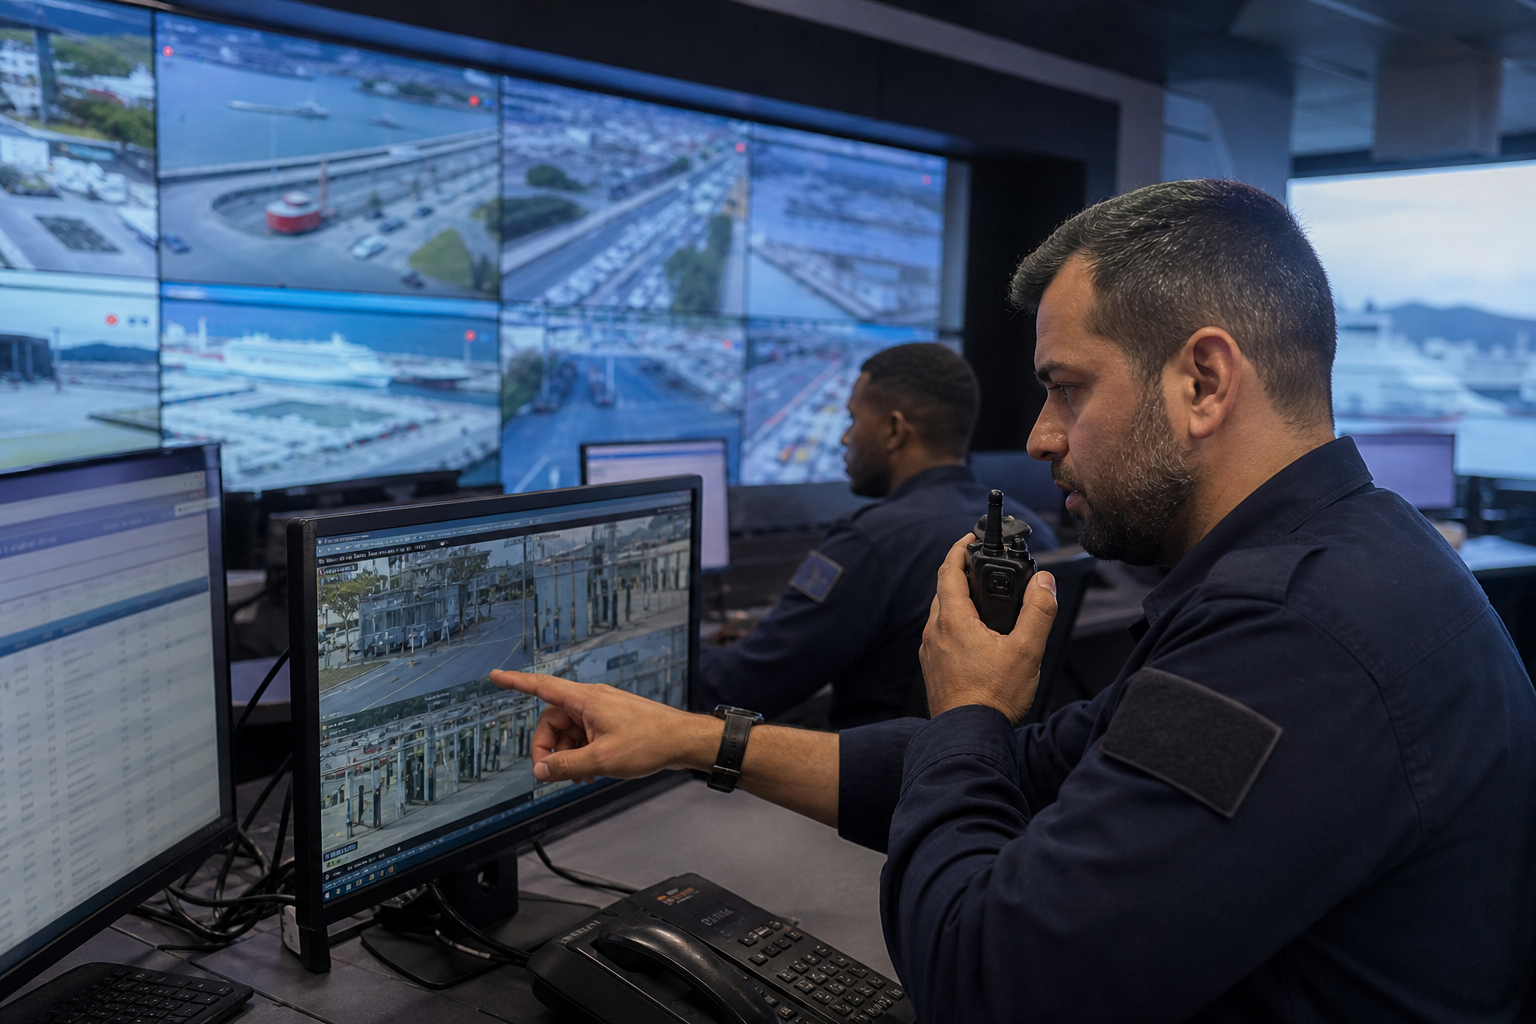
Entre otras acciones, se ampliaron los efectivos de la Guardia Portuaria, se intensificaron las inspecciones en los accesos y se mantuvo de forma manual el registro de entradas y salidas mientras no se restablecían por completo las herramientas digitales.
Qué ha pasado en el puerto de Santos
La APS sitúa el inicio del incidente el 6 de noviembre de 2026, cuando un ataque cibernético afectó a parte de sus sistemas administrativos internos.
Días después, el 16 de noviembre, la autoridad portuaria informó de que seguía trabajando en la recuperación de esos sistemas y de que algunos servicios continuaban prestándose por vías alternativas, como el correo electrónico.
El mensaje más reciente, del 19 de noviembre, actualiza la situación desde la perspectiva de seguridad pública: la APS asegura que el puerto ha reforzado sus controles y que, pese al incidente informático, no se ha producido ninguna alteración en este ámbito.
La autoridad portuaria subraya además que está aplicando medidas de contingencia previstas en su Plan de Seguridad Pública Portuaria.
Conviene distinguir entre dos planos. Por un lado, el ataque afectó a sistemas internos y obligó a operar con procedimientos manuales o alternativos. Por otro, el funcionamiento portuario y la seguridad física no se han visto paralizados, según la propia APS, que insiste en que la actividad del puerto siguió adelante.
Las medidas de seguridad que se han puesto en marcha
La comunicación oficial detalla un refuerzo concreto en los accesos al puerto. La APS ha aumentado la presencia de la Guardia Portuaria en los puntos de entrada al muelle y ha intensificado las inspecciones de personas, bolsos, mochilas y vehículos.
También ha suspendido la emisión de nuevas credenciales mientras continúe el proceso de recuperación de los sistemas.
En paralelo, los accesos eventuales se están tramitando de forma manual. Este tipo de procedimiento permite mantener la operativa mientras los sistemas no están plenamente disponibles, aunque exige más intervención humana y previsiblemente más controles de verificación en cada acceso.
El registro manual de entradas y salidas es otra de las medidas adoptadas de forma temporal. No implica una interrupción de la actividad, pero sí una adaptación del funcionamiento normal a un contexto en el que la digitalización aún no se ha restablecido por completo.
La actividad portuaria no se ha detenido
Uno de los puntos más relevantes de la información oficial es que el puerto no se paralizó tras el ataque. El 16 de noviembre, la APS afirmó que los sistemas operativos no estaban detenidos y que seguían produciéndose las entradas y salidas de buques, así como el acceso terrestre.
Eso significa que la incidencia afectó a la gestión administrativa y tecnológica, pero no cortó la actividad portuaria en su conjunto.
Esa precisión es importante porque evita confundir un incidente cibernético con un cierre operativo. En este caso, la propia autoridad portuaria ha defendido que la circulación de mercancías, personal y buques continuó, aunque con ajustes internos y procedimientos alternativos para sostener el servicio.
La APS no ha comunicado, en la información revisada, un balance detallado sobre el impacto económico o logístico del incidente. Por tanto, no puede afirmarse con base documental que el ataque haya provocado una interrupción generalizada del tráfico portuario ni que haya alterado de forma estructural la operativa del enclave.
Reunión con terminales y sector portuario
Como parte de la respuesta al incidente, la APS reunió el 17 de noviembre a unos 60 representantes de terminales y entidades del sector para explicar lo ocurrido y recoger propuestas de mejora. Esa sesión se centró, según la información institucional, en cuestiones de integración de sistemas y ciberseguridad.
La convocatoria apunta a una segunda fase de la gestión del incidente: además de la contención inmediata, la APS busca revisar procedimientos y reforzar la coordinación con operadores y terminales.
No se trata de una medida puntual aislada, sino de un intento de incorporar a los actores del puerto en la evaluación de vulnerabilidades y en la mejora de los mecanismos de protección.
La autoridad portuaria no ha detallado públicamente, al menos en la documentación revisada, si de esa reunión salieron decisiones concretas de implantación inmediata. Sí queda claro que el encuentro formó parte del proceso de respuesta y de normalización tras el ataque.
El papel de Cesportos/SP en el refuerzo del dispositivo
El incremento del nivel de protección no responde solo a una decisión interna de la APS. La nota oficial del 19 de noviembre lo vincula a la actuación de Cesportos/SP, que el 8 de noviembre elevó el nivel de protección portuaria.
Ese paso sirvió de base para intensificar el dispositivo en Santos y ajustar el esquema de seguridad a la nueva situación.
Este dato sitúa la respuesta en un marco institucional más amplio.
En puertos de gran volumen como Santos, la coordinación entre la autoridad portuaria y los órganos estatales de seguridad es clave para reaccionar ante incidentes que, aunque sean de origen digital, pueden tener consecuencias operativas, administrativas y de control de accesos.
La APS no ha comunicado que esa elevación del nivel de protección esté vinculada a una amenaza física concreta en el puerto. Lo que sí ha señalado es que las medidas reforzadas se aplican de manera preventiva y que, hasta la fecha del comunicado, no se había registrado ningún incidente de seguridad pública.
Qué se sabe y qué sigue pendiente
Con la información disponible, el estado más sólido es el siguiente: el Puerto de Santos sufrió un ataque cibernético el 6 de noviembre; la APS continúa recuperando sus sistemas; la actividad portuaria sigue operativa; y la seguridad física se ha reforzado sin que se haya producido un incidente público asociado al ataque.
Lo que no está confirmado en las fuentes oficiales revisadas es el alcance técnico completo del ciberataque, la identidad de sus autores ni una estimación detallada del impacto sobre la eficiencia o los costes del puerto.
Tampoco consta, en la información publicada por la APS, una fecha cerrada para la restauración total de todos los sistemas.
Mientras tanto, la autoridad portuaria mantiene un esquema de contingencia que combina controles reforzados, procedimientos manuales y coordinación con terminales y organismos de seguridad.
La prioridad inmediata, según se desprende de sus comunicados, es normalizar la infraestructura digital sin comprometer el control de accesos ni la continuidad de las operaciones.
Deja una respuesta